E agora? Ataque hacker na Caixa rouba dados de 7,6 milhões de clientes
Ataque hacker atingiu toda a base ativa da Caixa Vida e Previdência; CPFs e nomes vazaram, mas a empresa diz que senhas e dados bancários não foram afetados.

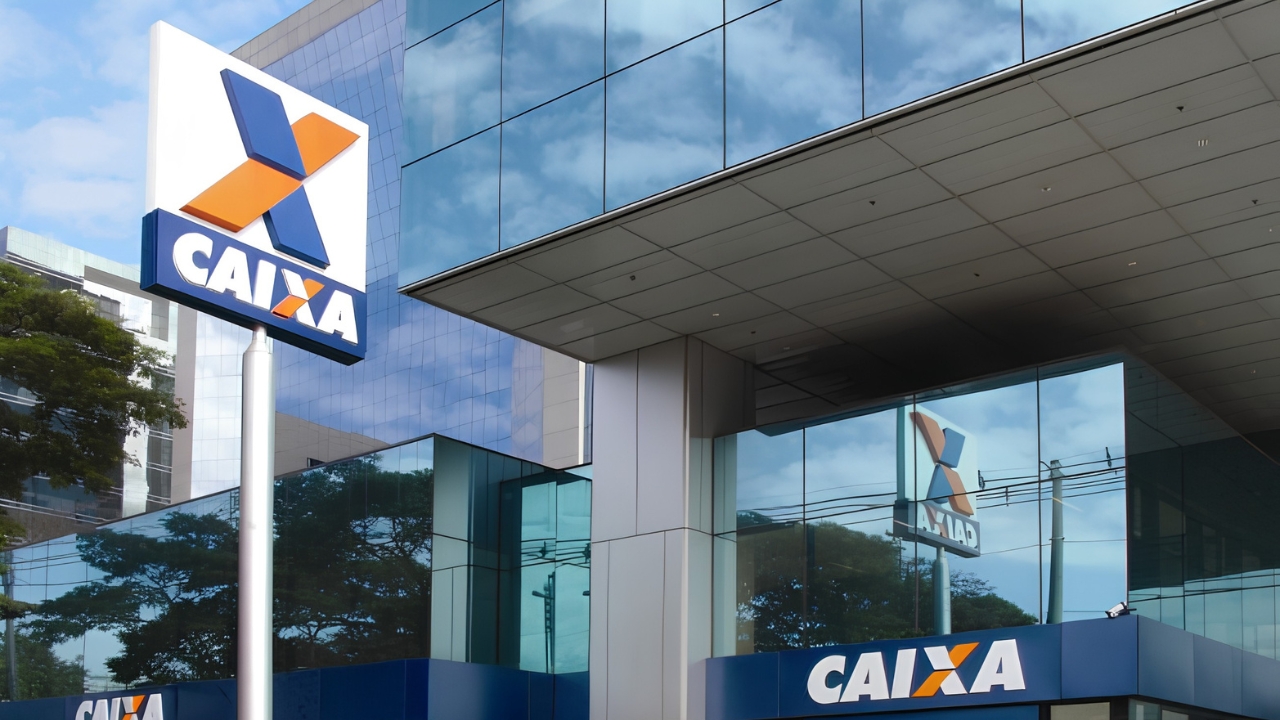
Um ataque hacker à Caixa Vida e Previdência permitiu que criminosos roubassem dados pessoais de todos os 7,6 milhões de clientes ativos da seguradora. A empresa, controlada pela Caixa Seguridade, divulgou o caso nesta quinta-feira (12), seis dias depois de detectar a invasão. (Veja comunicado abaixo).
📲 Siga o canal de notícias do Paranaíba Mais no WhatsApp
O problema foi percebido em 6 de novembro, quando a companhia notou que informações cadastrais haviam saído do seu ambiente tecnológico sem autorização. Na quarta-feira (11), a seguradora comunicou o episódio à ANPD, a Autoridade Nacional de Proteção de Dados, e a outras autoridades competentes. Os clientes afetados também foram avisados, conforme prevê a Lei Geral de Proteção de Dados.
O que o ataque hacker na Caixa expôs
A análise preliminar aponta que nomes e números de CPF estão entre os dados copiados. Em parte dos cadastros, os invasores também levaram endereços, telefones, emails e datas de nascimento. a base cadastral afetada inclui clientes e ex-clientes, e isso abrange todos os 7,6 milhões de clientes ativos.
Por outro lado, a Caixa Seguridade afirma que não há sinais de que o ataque hacker tenha alcançado informações financeiras ou de autenticação. Segundo o comunicado, valores de apólices, saldos de previdência, dados bancários e senhas ficaram fora do alcance dos criminosos, ao menos até este momento da apuração.
Como a Caixa reagiu ao ataque
Depois de identificar o incidente, a seguradora bloqueou os mecanismos usados pelos invasores para entrar no sistema e reforçou as camadas de proteção. Uma investigação técnica também foi aberta, com apoio de uma consultoria externa especializada em perícia forense. O objetivo é descobrir por onde os criminosos entraram, até onde chegaram e quais são as consequências do caso.
Em paralelo, a empresa passou a monitorar a internet para saber se os dados copiados já aparecem expostos em algum lugar.
LEIA MAIS: Gov.br caiu? serviços fora do ar e erro no login irritam usuários
Quem recebe alerta após o ataque hacker
Clientes que tiveram número de celular e email expostos, além de grupos considerados vulneráveis, estão sendo avisados diretamente. A comunicação aos titulares está em andamento, com foco em quem teve celular e email expostos e nos grupos vulneráveis. A mensagem traz orientações para evitar fraudes, risco que cresce quando informações como CPF e contatos pessoais circulam fora do controle de quem as guarda.
A Caixa Vida e Previdência abriu ainda um canal de atendimento por email para esclarecer dúvidas. O comunicado, porém, não revela qual é o endereço, o que deixa o cliente sem um caminho claro para buscar informações.
A Caixa Seguridade assinou a nota ao mercado, por meio do diretor de Finanças e Relações com Investidores, Edgar Vieira Soares, e prometeu divulgar novos desdobramentos do caso conforme a investigação avançar.
LEIA MAIS: Pânico mundial? Especialistas analisam até que ponto estamos em perigo
Veja comunicado da Companhia
A Caixa Seguridade Participações S.A. (“Caixa Seguridade” ou “Companhia”) informa aos seus acionistas e ao mercado em geral que sua investida Caixa Vida e Previdência (“CVP”) procedeu à comunicação, em 11 de novembro de 2026, de um incidente de segurança cibernética em seu ambiente tecnológico à Autoridade Nacional de Proteção de Dados (ANPD), às demais autoridades competentes e aos titulares afetados, nos termos da Lei nº 13.709/2018 (Lei Geral de Proteção de Dados Pessoais – LGPD) e da regulamentação aplicável.
Em 06 de novembro de 2026, a CVP identificou ter sido vítima de acesso não autorizado e de cópia de dados pessoais e cadastrais para fora do seu ambiente tecnológico. Uma vez identificados e bloqueados os mecanismos utilizados durante o ataque, foram implementadas medidas adicionais de proteção e iniciada investigação técnica com apoio de consultoria externa especializada em perícia forense para determinar a origem, a extensão e os impactos do incidente, bem como o monitoramento da internet para identificar eventual exposição dos dados.
As análises realizadas constataram, até o presente momento, a exposição de nomes, CPFs e, em parte dos registros, endereços, telefones, e-mails e data de nascimento, da base cadastral, que inclui clientes e ex-clientes, o que contempla a integralidade dos seus 7,6 milhões de clientes ativos. Com base na apuração preliminar, não há indícios de comprometimento de dados financeiros ou de autenticação, tais como valores de apólices, saldos de previdência, dados bancários ou senhas.
Os titulares de dados afetados com exposição de telefone celular, e-mail e os grupos vulneráveis estão sendo prontamente comunicados com recomendações de proteção diante do risco de fraude. Além disso, a CVP abriu um canal de comunicação por endereço de e-mail específico para recepcionar dúvidas de clientes.
A Companhia reafirma seu compromisso com a segurança da informação, proteção de dados e com a transparência junto aos seus investidores, clientes e demais stakeholders. A Caixa Seguridade manterá o mercado informado sobre quaisquer desdobramentos relevantes relacionados ao tema.
Acompanhe notícias sobre serviços públicos e tecnologia que impactam seu dia a dia no Portal Paranaíba Mais.